Domain it-consultants.de kaufen?
Wir ziehen mit dem Projekt
it-consultants.de um.
Sind Sie am Kauf der Domain
it-consultants.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain it-consultants.de kaufen?
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **

Ähnliche Suchbegriffe für Penetrationstests
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
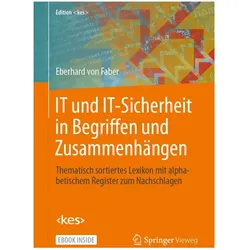
IT und IT-Sicherheit in Begriffen und Zusammenhängen, Fachbücher von Eberhard von FaberVerloren im Dschungel der vielen Begriffe und Modewörter in der IT und der IT-Sicherheit? Genervt von ausschweifenden Internet-Texten, unverständlichen Insider-Beiträgen und fragwürdigen Darstellungen? Dieses Kompendium informiert zweckdienlich, präzise und objektiv. Die Begriffe werden leicht verständlich erklärt. Die thematische Sortierung lädt zum Weiterlesen ein, sodass Sie sich mühelos ein kleines oder grösseres Teilgebiet erschliessen können. Mit Hilfe alphabetischer Verzeichnisse für Fachbegriffe und kommentierte Abkürzungen finden Sie schnell den gesuchten Begriff. Die Texte versuchen niemals zu überzeugen oder gar etwas anzubieten oder zu verkaufen, wie man es häufig im Internet findet. Das Buch ist ein Kompendium, das Sie nicht komplett lesen müssen und doch alles bietet. Umfang und Themenwahl sind einzigartig: IT-Sicherheit, Informationstechnik und Netze, marktgängige IT-Services, Produktionsprozesse, Sicherheitsprodukte, etwas Kryptografie sowie vieles über Verträge und Geschäfte.64,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
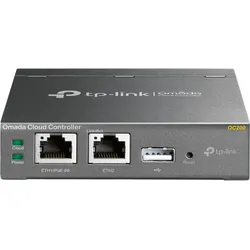
TP-Link Omada OC200 Cloud Controller (Netzwerk Zubehör), Zubehör NetzwerkDer OC200 Omada-Cloud-Controller ist Experte für die zentrale Verwaltung des gesamten Omada-Netzwerks. Sie können Statistiken in Echtzeit überwachen, grafische Analysen des Datenverkehrs einsehen, Captive-Portale erstellen und das System aktualisieren. Dank des OC200 Omada-Cloud Controllers lässt sich das WLAN-Netzwerk zentral und professionell verwalten. Verwaltung jederzeit und überall dank Free Cloud. Unterstützt PoE für einfache Installation. Wärmeabsorbierendes Hardware-Design mit leistungsstarkem Chipsatz, stabilem Metallgehäuse und USB für automatisches Backup. Omada App für praktische Verwaltung. Sicheres Gast-Netzwerk mit vielfältigen Login-Optionen.100,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
UniFi Cloud Key+ UCK-G2-SSD 1TB, Netzwerk-Cloud-ControllerGerätetyp: Netzwerk-Cloud-Controller LAN: 10 MBit/s, 100 MBit/s, 1000 MBit/s, Auto-MDI/MDIX Anschlüsse: 1x RJ-45 (LAN) gesamt, 1x davon POE-Fähig Power over Ethernet [PoE]: 1x RJ-45 Anschlüsse700,00 €*Versand: 7,99 €Sichere Weiterleitung zum Anbieter
-
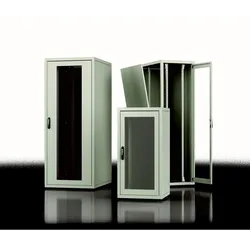
Schäfer IT-Systems PX Netzwerk B75820101202Montage-Ebene=vorne und hintenAusführung der Profilschiene=verkröpftAnzahl der Türen=2Art der Lüftung=ohneBreite=800 mmHöhe=2000 mmTiefe=1000 mmRastermaß=482,6 mm (19 Zoll)Anzahl der Höheneinheiten (HE)=43Max. Belastbarkeit=750 kgMit Dachblech=jaMit Erdung=neinMit Fronttür=jaMaterial Fronttür=StahlVerriegelung der Fronttür=Ein-PunktMit rückseitiger Tür=jaMaterial Rücktür=StahlVerriegelung der Rücktür=Ein-PunktMit Sichttür=jaMit Seitenwänden=neinMit Sockel=neinWerkstoff=StahlAusführung der Oberfläche=pulverbeschichtetFarbe=grauAusführung=mit FestrahmenRAL-Nummer=7035Zerlegbar=jaSchutzart (IP)=IP00848,89 €*Versand: 99,89 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests für die Sicherheit von IT-Systemen?
1. Identifizierung der Ziele und des Umfangs des Tests. 2. Durchführung von Schwachstellenanalysen und Angriffssimulationen. 3. Erstellung eines Berichts mit Empfehlungen zur Behebung von Sicherheitslücken. **
-
Welchen Mehrwert bieten Penetrationstests für die Sicherheit von IT-Systemen und wie können diese effektiv durchgeführt werden?
Penetrationstests identifizieren Schwachstellen in IT-Systemen, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitslücken geschlossen und die Systeme besser geschützt werden. Um effektive Penetrationstests durchzuführen, sollten erfahrene Sicherheitsexperten eingesetzt werden, die verschiedene Angriffsszenarien simulieren und realistische Bedrohungen nachstellen. **
-
Was sind die gängigsten Methoden für Penetrationstests und wie können sie zur Verbesserung der Sicherheit von IT-Systemen beitragen?
Die gängigsten Methoden für Penetrationstests sind Black Box, White Box und Grey Box Tests. Durch diese Tests können Schwachstellen in IT-Systemen identifiziert und behoben werden, um die Sicherheit zu verbessern. Penetrationstests helfen Unternehmen, potenzielle Angriffspunkte zu erkennen und proaktiv Maßnahmen zu ergreifen, um ihre Systeme zu schützen. **
-
Was sind die verschiedenen Arten von Penetrationstests und wie können diese dazu beitragen, die Sicherheit von IT-Systemen zu verbessern?
Die verschiedenen Arten von Penetrationstests umfassen Black Box, White Box und Grey Box Tests. Diese Tests können Schwachstellen in IT-Systemen aufdecken, die von potenziellen Angreifern ausgenutzt werden könnten. Durch die Identifizierung und Behebung dieser Schwachstellen können Unternehmen ihre Sicherheitsmaßnahmen verbessern und sich vor Cyberangriffen schützen. **

Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
Was sind die wichtigsten Schritte bei der Durchführung von Penetrationstests zur Identifizierung von Sicherheitslücken in einem IT-System?
Die wichtigsten Schritte bei der Durchführung von Penetrationstests sind die Planung, die Identifizierung von Schwachstellen und die Berichterstellung. Zuerst muss ein Testplan erstellt werden, der Ziele, Methoden und Zeitrahmen festlegt. Dann werden Schwachstellen im System identifiziert, ausgenutzt und dokumentiert. Abschließend wird ein detaillierter Bericht erstellt, der die gefundenen Sicherheitslücken und Empfehlungen zur Behebung enthält. **
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
IT-Sicherheit, Fachbücher von Michael Lang, Hans LöhrKompakte Orientierungshilfe für CISOs, Sicherheitsverantwortliche in Unternehmen, Projektleitende und IT-Berater. Best Practices für die Umsetzung im Unternehmen. Mit Erfahrungsberichten mehrerer Chief Information Security Officer (CISO). Ihr exklusiver Vorteil: E-Book im Kauf des gedruckten Buches. Für Unternehmen ist es existenziell, die Sicherheit ihrer Informationen, Systeme und Produkte zu gewährleisten. Dies trifft heute mehr denn je zu, denn mit zunehmender Vernetzung wächst auch die Angriffsfläche: Jedes vernetzte Gerät ist ein potenzielles Einfallstor für Gefährdungen, und das erhöht das Risiko zusätzlich. Doch wie können Sie Ihr Unternehmen vor diesen Gefährdungen schützen und Sicherheit gewährleisten? Die Antwort auf diese Frage – und viele hilfreiche Impulse und Best Practices – bietet Ihnen dieser Praxisratgeber zum Thema IT-Sicherheit. Es werden alle für Entscheider relevanten Aspekte der IT-Sicherheit beschrieben und das für weiterführende Entscheidungen erforderliche Know-how zielgerichtet vermittelt. Das Buch dient als Leitfaden auf Ihrem Weg zur konsequenten und gleichzeitig effizienten Sicherstellung und Umsetzung von IT-Sicherheit im Unternehmen. Aus dem Inhalt: - Ziele von IT-Security (Vertraulichkeit, Integrität, Verfügbarkeit) - Grundlegende Massnahmen (Berechtigungen zuteilen, Ausfallplanung, Tests etc.) - Absicherung der IT-Infrastruktur im Unternehmen - IT-Security in der Cloud - Systematische Umsetzung von Bedrohungs- und Risikoanalysen - Sichere Produktentwicklung - Sicherheit in Produktionsnetzen und -anlagen - Rechtliche Rahmenbedingungen - Organisation des IT-Sicherheitsmanagements im Unternehmen - Sicherheitsstandards und -zertifizierungen - Relevante Wechselwirkungen zwischen Datenschutz und IT-Sicherheit Bei den Autoren des Buches handelt es sich um ausgewiesene Experten aus dem Themenbereich IT-Sicherheit. Dazu zählen Berater, Entscheidungsträger und Professoren.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT und IT-Sicherheit in Begriffen und Zusammenhängen, Fachbücher von Eberhard von FaberVerloren im Dschungel der vielen Begriffe und Modewörter in der IT und der IT-Sicherheit? Genervt von ausschweifenden Internet-Texten, unverständlichen Insider-Beiträgen und fragwürdigen Darstellungen? Dieses Kompendium informiert zweckdienlich, präzise und objektiv. Die Begriffe werden leicht verständlich erklärt. Die thematische Sortierung lädt zum Weiterlesen ein, sodass Sie sich mühelos ein kleines oder grösseres Teilgebiet erschliessen können. Mit Hilfe alphabetischer Verzeichnisse für Fachbegriffe und kommentierte Abkürzungen finden Sie schnell den gesuchten Begriff. Die Texte versuchen niemals zu überzeugen oder gar etwas anzubieten oder zu verkaufen, wie man es häufig im Internet findet. Das Buch ist ein Kompendium, das Sie nicht komplett lesen müssen und doch alles bietet. Umfang und Themenwahl sind einzigartig: IT-Sicherheit, Informationstechnik und Netze, marktgängige IT-Services, Produktionsprozesse, Sicherheitsprodukte, etwas Kryptografie sowie vieles über Verträge und Geschäfte.64,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
TP-Link Omada OC200 Cloud Controller (Netzwerk Zubehör), Zubehör NetzwerkDer OC200 Omada-Cloud-Controller ist Experte für die zentrale Verwaltung des gesamten Omada-Netzwerks. Sie können Statistiken in Echtzeit überwachen, grafische Analysen des Datenverkehrs einsehen, Captive-Portale erstellen und das System aktualisieren. Dank des OC200 Omada-Cloud Controllers lässt sich das WLAN-Netzwerk zentral und professionell verwalten. Verwaltung jederzeit und überall dank Free Cloud. Unterstützt PoE für einfache Installation. Wärmeabsorbierendes Hardware-Design mit leistungsstarkem Chipsatz, stabilem Metallgehäuse und USB für automatisches Backup. Omada App für praktische Verwaltung. Sicheres Gast-Netzwerk mit vielfältigen Login-Optionen.100,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests für die Sicherheit von IT-Systemen?
1. Identifizierung der Ziele und des Umfangs des Tests. 2. Durchführung von Schwachstellenanalysen und Angriffssimulationen. 3. Erstellung eines Berichts mit Empfehlungen zur Behebung von Sicherheitslücken. **
-
Welchen Mehrwert bieten Penetrationstests für die Sicherheit von IT-Systemen und wie können diese effektiv durchgeführt werden?
Penetrationstests identifizieren Schwachstellen in IT-Systemen, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitslücken geschlossen und die Systeme besser geschützt werden. Um effektive Penetrationstests durchzuführen, sollten erfahrene Sicherheitsexperten eingesetzt werden, die verschiedene Angriffsszenarien simulieren und realistische Bedrohungen nachstellen. **
Ähnliche Suchbegriffe für Penetrationstests
-
UniFi Cloud Key+ UCK-G2-SSD 1TB, Netzwerk-Cloud-ControllerGerätetyp: Netzwerk-Cloud-Controller LAN: 10 MBit/s, 100 MBit/s, 1000 MBit/s, Auto-MDI/MDIX Anschlüsse: 1x RJ-45 (LAN) gesamt, 1x davon POE-Fähig Power over Ethernet [PoE]: 1x RJ-45 Anschlüsse700,00 €*Versand: 7,99 €Sichere Weiterleitung zum Anbieter
-
Schäfer IT-Systems PX Netzwerk B75820101202Montage-Ebene=vorne und hintenAusführung der Profilschiene=verkröpftAnzahl der Türen=2Art der Lüftung=ohneBreite=800 mmHöhe=2000 mmTiefe=1000 mmRastermaß=482,6 mm (19 Zoll)Anzahl der Höheneinheiten (HE)=43Max. Belastbarkeit=750 kgMit Dachblech=jaMit Erdung=neinMit Fronttür=jaMaterial Fronttür=StahlVerriegelung der Fronttür=Ein-PunktMit rückseitiger Tür=jaMaterial Rücktür=StahlVerriegelung der Rücktür=Ein-PunktMit Sichttür=jaMit Seitenwänden=neinMit Sockel=neinWerkstoff=StahlAusführung der Oberfläche=pulverbeschichtetFarbe=grauAusführung=mit FestrahmenRAL-Nummer=7035Zerlegbar=jaSchutzart (IP)=IP00848,89 €*Versand: 99,89 €Sichere Weiterleitung zum Anbieter
-
Digitalisierung des Rechts, FachbücherBeim 21. Österreichischen Juristentag 2022 in Wien kamen Juristinnen und Juristen aller Professionen zur fächerübergreifenden Erörterung grundsätzlicher, aber auch konkreter Fragen im Zusammenhang mit aktuellen Entwicklungen in Rechtspolitik, Gesetzgebung und Rechtsprechung zusammen. Die Ergebnisse dieser Diskussionen sowie der Tagungsband zur Eröffnungs- und Schlusssitzung liegen jetzt in Buchform vor!.42,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Methoden für Penetrationstests und wie können sie zur Verbesserung der Sicherheit von IT-Systemen beitragen?
Die gängigsten Methoden für Penetrationstests sind Black Box, White Box und Grey Box Tests. Durch diese Tests können Schwachstellen in IT-Systemen identifiziert und behoben werden, um die Sicherheit zu verbessern. Penetrationstests helfen Unternehmen, potenzielle Angriffspunkte zu erkennen und proaktiv Maßnahmen zu ergreifen, um ihre Systeme zu schützen. **
-
Was sind die verschiedenen Arten von Penetrationstests und wie können diese dazu beitragen, die Sicherheit von IT-Systemen zu verbessern?
Die verschiedenen Arten von Penetrationstests umfassen Black Box, White Box und Grey Box Tests. Diese Tests können Schwachstellen in IT-Systemen aufdecken, die von potenziellen Angreifern ausgenutzt werden könnten. Durch die Identifizierung und Behebung dieser Schwachstellen können Unternehmen ihre Sicherheitsmaßnahmen verbessern und sich vor Cyberangriffen schützen. **
-
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
-
Was sind die wichtigsten Schritte bei der Durchführung von Penetrationstests zur Identifizierung von Sicherheitslücken in einem IT-System?
Die wichtigsten Schritte bei der Durchführung von Penetrationstests sind die Planung, die Identifizierung von Schwachstellen und die Berichterstellung. Zuerst muss ein Testplan erstellt werden, der Ziele, Methoden und Zeitrahmen festlegt. Dann werden Schwachstellen im System identifiziert, ausgenutzt und dokumentiert. Abschließend wird ein detaillierter Bericht erstellt, der die gefundenen Sicherheitslücken und Empfehlungen zur Behebung enthält. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.